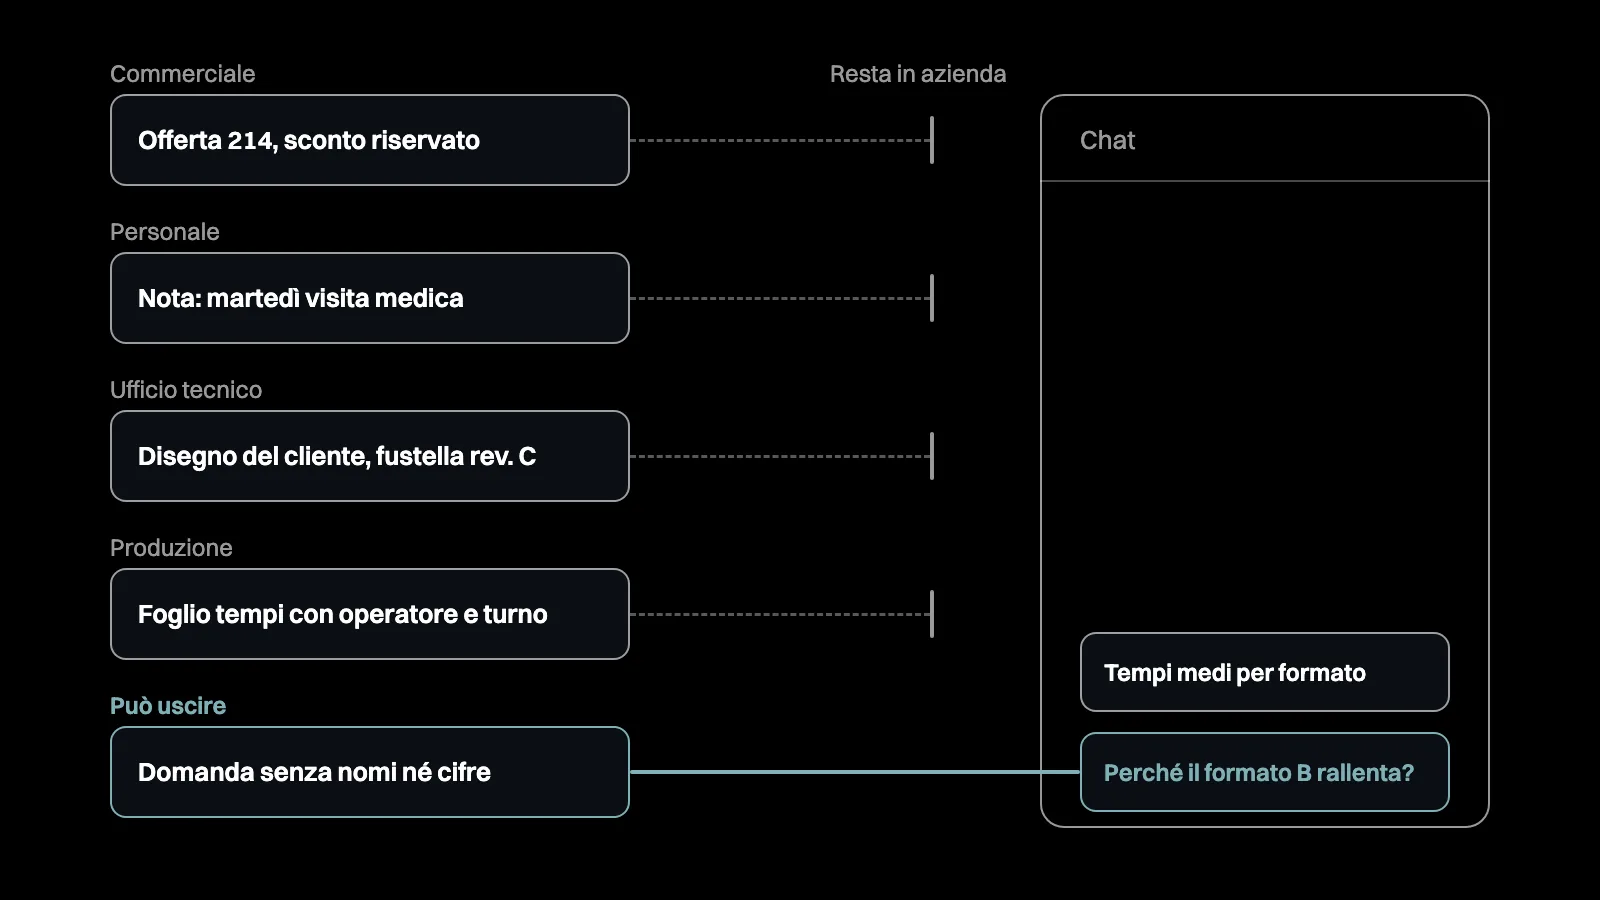
ChatGPT in azienda: i dati che non devono finirci dentro
In molte PMI ChatGPT è arrivato senza che nessuno lo decidesse. Lo usa la persona del commerciale per sistemare un'offerta, quella dell'amministrazione per riassumere un contratto, il capo reparto per riscrivere una procedura. Spesso con l'account personale, senza guardare cosa c'era nel testo incollato.
La risposta corta. In una chat usata senza regole aziendali non vanno incollati, così come sono, quattro tipi di dati: i dati personali dei clienti, i dati dei dipendenti (salute, valutazioni, presenze), il know-how tecnico come disegni, cicli e tempi, e le condizioni commerciali riservate come sconti e margini per cliente. La privacy frena il 43,2% delle imprese con almeno 10 addetti che hanno valutato l'AI senza adottarla (ISTAT, 2025). Il rischio più concreto, però, sta nelle aziende dove l'AI si usa già e nessuno ha deciso cosa ci entra.
La privacy frena chi non usa l'AI, mentre chi la usa spesso non ha regole
Il 43,2% dell'ISTAT va letto con la sua base. Nell'indagine Imprese e ICT 2025, condotta fra maggio e luglio 2025 sulle imprese con almeno 10 addetti, solo l'11,5% di quelle che non usano l'AI ha preso in considerazione di usarla. A loro l'ISTAT ha chiesto cosa le ha fermate, con più risposte possibili. Le preoccupazioni per la protezione dei dati e la privacy arrivano quarte su otto, con il 43,2%, dopo la mancanza di competenze (58,6%), la poca chiarezza delle regole (47,3%) e i dati mancanti o di cattiva qualità (45,2%).
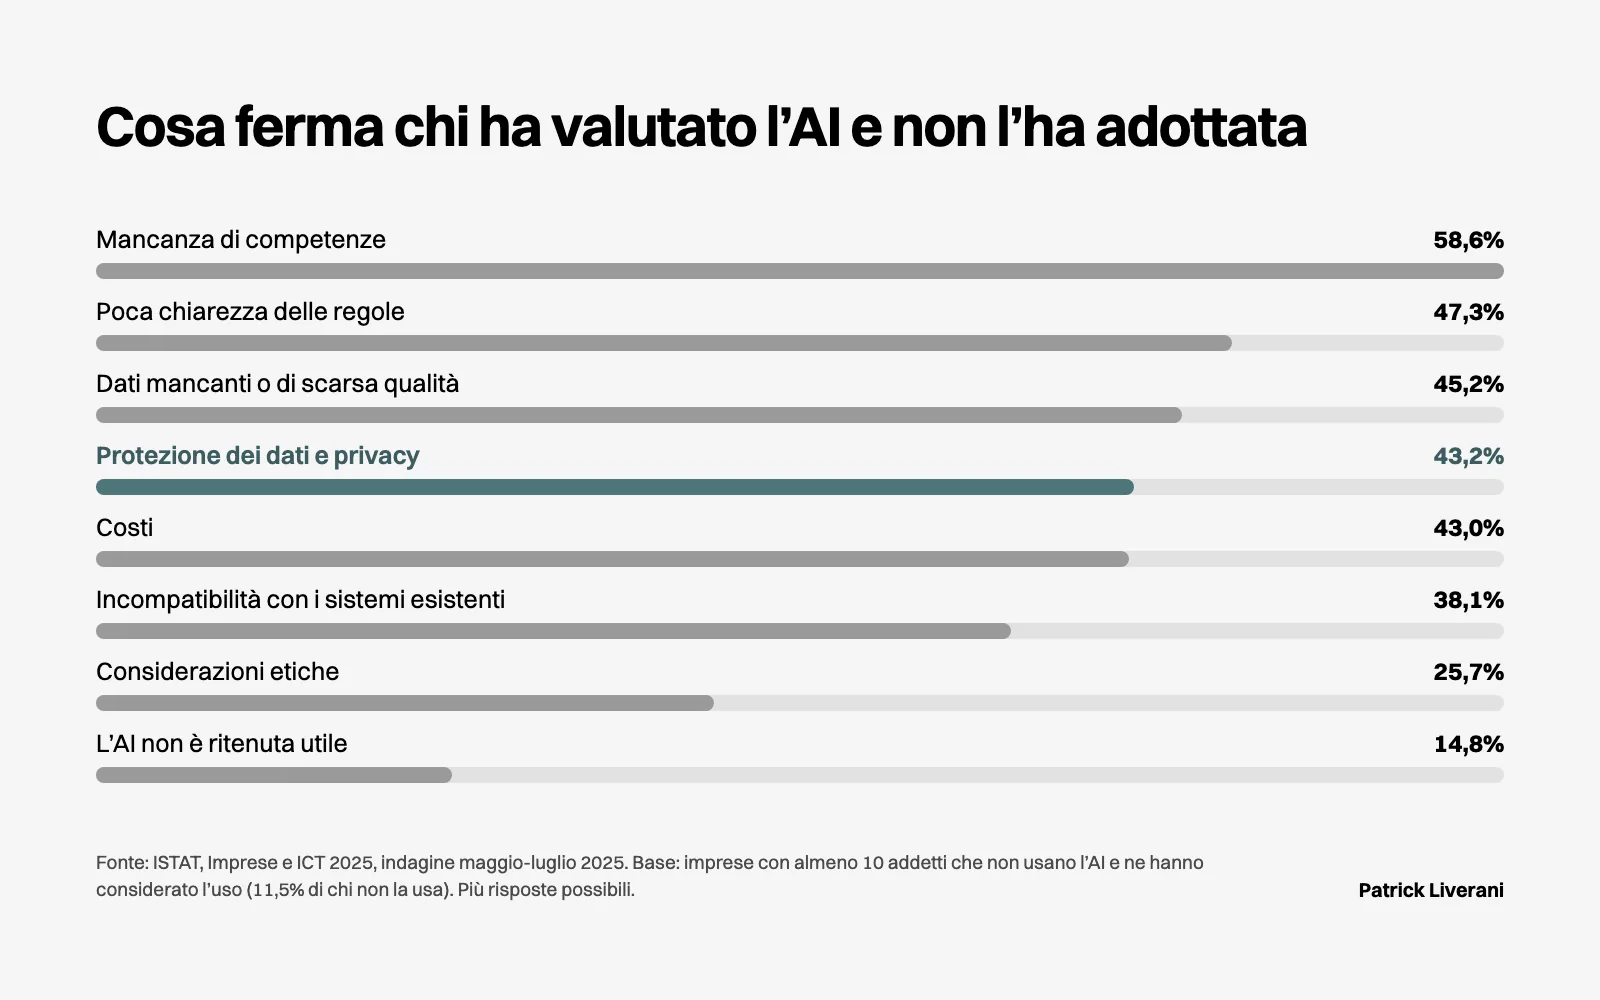
Nella manifattura la quota scende al 38,0%, nel Nord-est sale al 45,4%: sottogruppi di un insieme già piccolo, da prendere come tendenza.
Intanto, nelle aziende, l'AI si usa già. Secondo l'Osservatorio Artificial Intelligence del Politecnico di Milano (comunicato del 5 febbraio 2026), in Italia il 47% dei lavoratori usa strumenti di AI in azienda, e solo il 19% di chi li usa si limita a quelli forniti dall'azienda. Fra le grandi imprese, quattro su dieci hanno scritto linee guida d'uso e il 24% vieta gli strumenti di AI generativa non forniti dall'organizzazione.
A maggio 2026 Legacoop Romagna ha scritto che l'86,2% delle cooperative associate non ha ancora regolamentato l'uso dell'AI. Fra le ragioni di chi l'ha fatto, la prima è la tutela dei dati aziendali (37%). In Emilia-Romagna, secondo la Banca d'Italia (giugno 2026), il 27% delle imprese dell'industria e dei servizi con almeno 20 addetti ha introdotto l'AI generativa nei processi, anche solo in via sperimentale, e solo in rari casi in modo esteso. I dati regionali sono raccolti nell'articolo sull'intelligenza artificiale nelle PMI della Romagna.
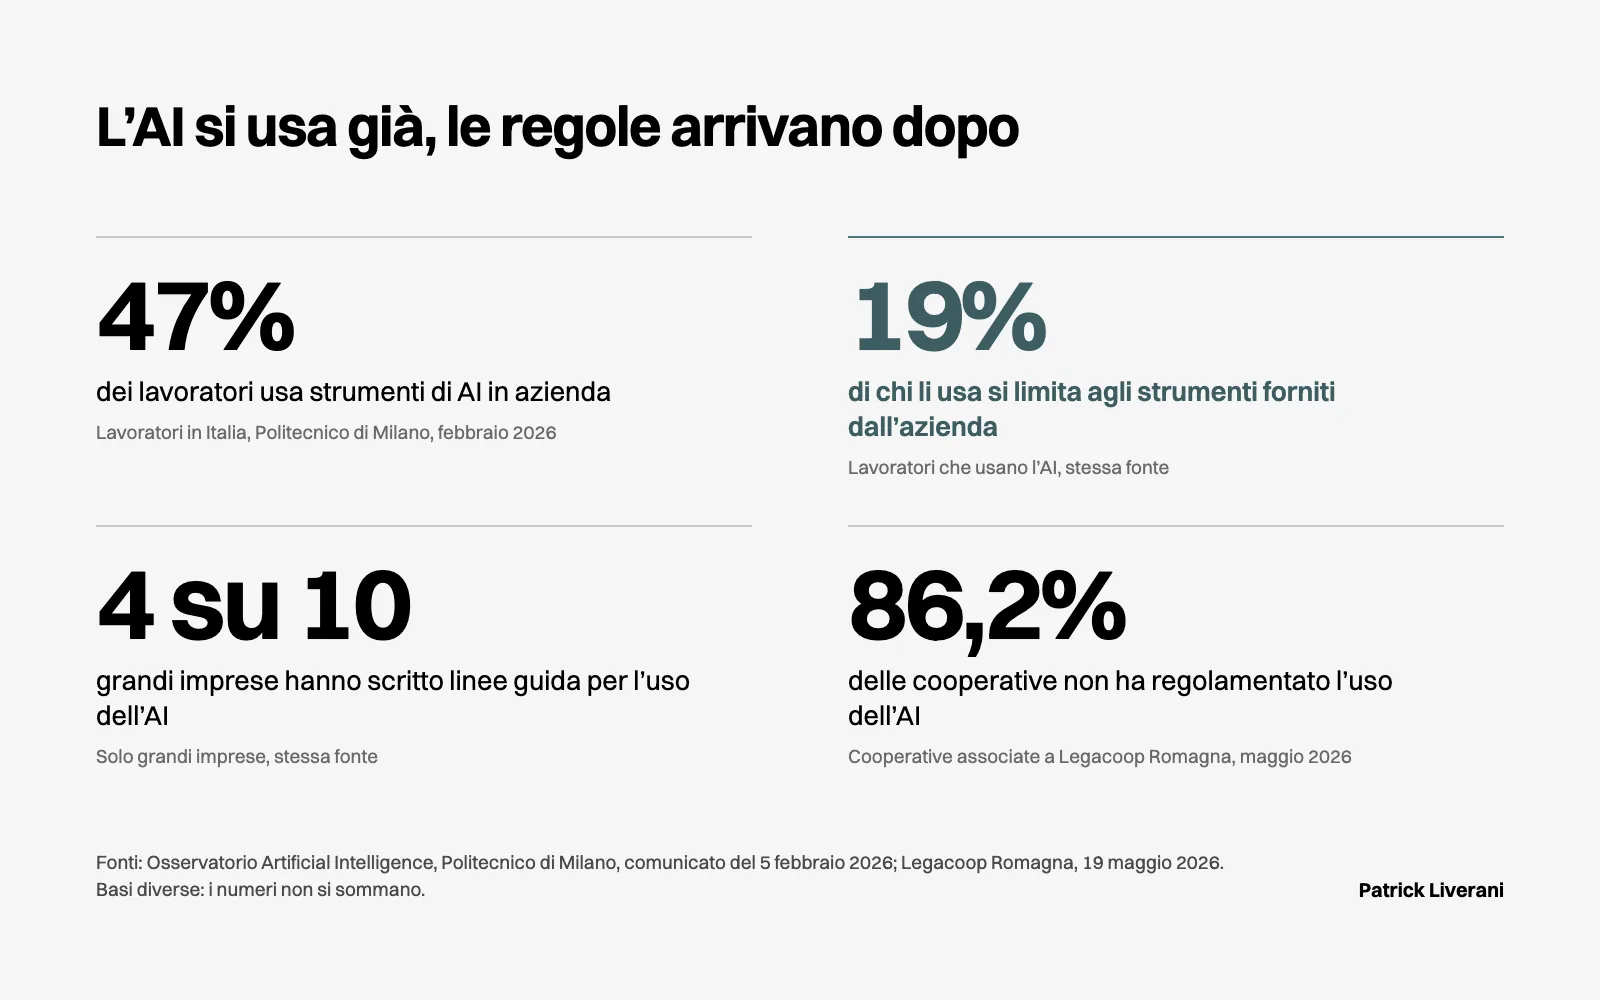
Le fonti misurano campioni diversi e vanno nella stessa direzione: la privacy frena chi deve ancora decidere, mentre chi ha cominciato lo fa spesso con strumenti propri e senza una regola scritta. Il dato riservato esce da lì.
Quattro tipi di dati che non devono finire in una chat
I dati da tenere fuori da una chat sono di quattro tipi, e ognuno risponde a una norma diversa: dati dei clienti, dati dei dipendenti, know-how tecnico e condizioni commerciali.
| Tipo di dato | Esempi in una PMI di produzione | Norma di riferimento |
|---|---|---|
| Dati dei clienti | Nome e telefono del referente, reclamo con le foto, indirizzi di consegna | GDPR, articoli 5 e 28 |
| Dati dei dipendenti | Certificato medico, permesso sindacale, valutazione, presenze per persona | GDPR, articolo 9; Statuto dei lavoratori, articolo 8 |
| Know-how tecnico | Disegno ricevuto dal cliente, ciclo di lavoro, tempi e regolazioni di macchina | Codice della proprietà industriale, articolo 98 |
| Condizioni commerciali | Sconto riservato a un cliente, distinta dei costi, margine per commessa | Articolo 98, se protette come segreto; accordi di riservatezza |
I dati personali dei clienti rispondono al Regolamento europeo sulla protezione dei dati. L'articolo 5 chiede che siano "limitati a quanto necessario" rispetto allo scopo: una email di un cliente incollata intera per correggerne il tono ne porta dentro molti di più.
I dati dei dipendenti hanno due protezioni in più. L'articolo 9 del GDPR vieta in linea generale di trattare dati sulla salute e sull'appartenenza sindacale. L'articolo 8 dello Statuto dei lavoratori vieta al datore di lavoro di indagare su fatti che non contano per valutare l'attitudine professionale.
Disegni, cicli e ricette sono segreti commerciali solo se l'azienda li protegge. Il Codice della proprietà industriale, all'articolo 98, li tutela quando sono segreti, hanno valore economico proprio perché segreti e sono sottoposti a misure "ragionevolmente adeguate" a mantenerli tali.
Le condizioni commerciali sono il caso più sottile. Un listino mandato a tutti i clienti circola già fuori dall'azienda. Lo sconto concordato con un solo cliente, la distinta dei costi e il margine di una commessa restano dentro.
Un testo già pubblicato, una bozza senza nomi né cifre, una domanda sul proprio mestiere si incollano senza pensarci. Il guaio nasce quando si copia intera una email o un file, con tutto quello che ci sta attorno.
Nelle aziende l'AI entra proprio dove questi dati abitano. Fra le imprese con almeno 10 addetti che la usano, il 33,1% la impiega nel marketing e nelle vendite e il 25,7% nell'amministrazione, contro il 17,5% della produzione; il 33,4% non indica alcuna finalità, e l'ISTAT parla di un uso "ancora iniziale e sperimentale" (report ISTAT, dicembre 2025). Commerciale e amministrazione sono gli uffici delle offerte, dei contratti e delle buste paga.
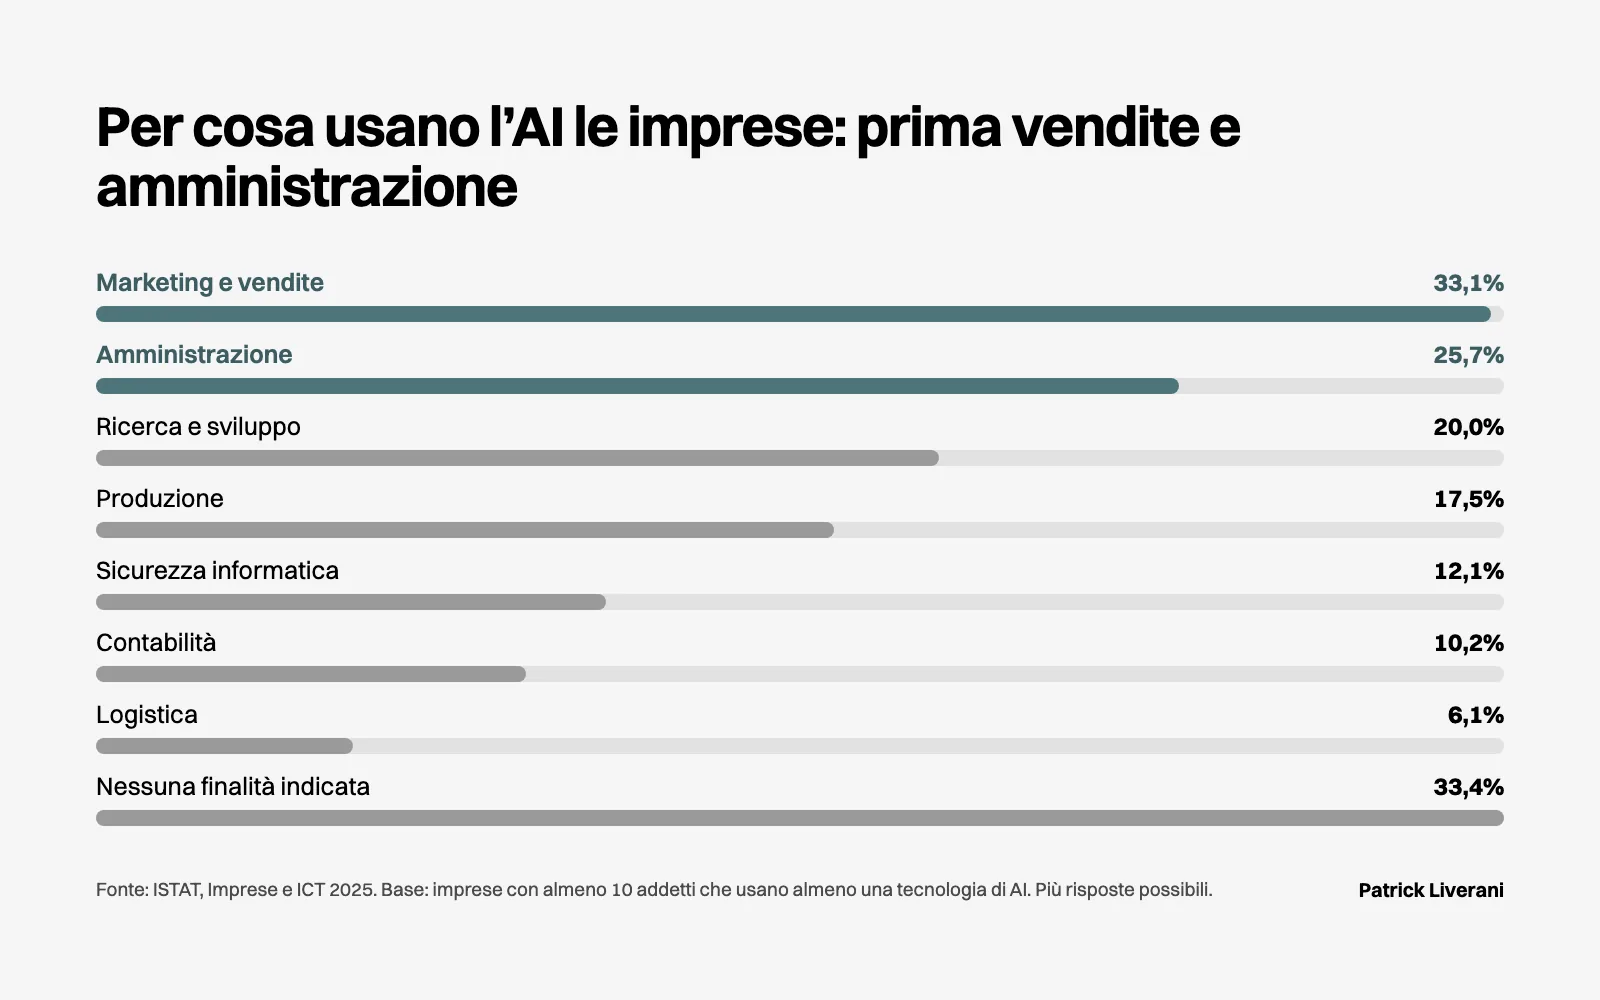
In reparto il dato riservato non porta il nome del cliente
In produzione il rischio si vede meno, perché i dati sembrano tecnici. Immagina un'azienda del lughese, inventata, di trentacinque persone, che produce scatole in cartone ondulato su misura per l'industria meccanica e per l'ortofrutta. L'ufficio tecnico disegna la fustella partendo dal disegno che manda il cliente, la produzione segna su un foglio i tempi di ogni commessa, la qualità raccoglie i reclami con le foto.
Il capo produzione vuole capire perché un certo formato rallenta, e incolla il foglio dei tempi in una chat. Nel foglio, oltre al numero di commessa, ci sono il nome della referente acquisti del cliente, lo sconto concordato, il riferimento al disegno del cliente, le regolazioni messe a punto in anni dal fustellatore più esperto, il nome dell'operatore con il suo turno e una nota: "martedì assente, visita medica".
Foglio dei tempi incollato nella chat
- Commessa4418Niente di riservato
- ClienteSara B., ufficio acquistiDato del cliente
- CondizioniSconto concordato a voceCondizione riservata
- FustellaDisegno del cliente, rev. CDisegno riservato
- AvviamentoRegolazioni di DavideKnow-how di reparto
- OperatoreDavide, secondo turnoDato del dipendente
- NoteMartedì assente, visita medicaDato sulla salute
- Dati dei clienti
- Condizioni commerciali
- Know-how tecnico
- Dati dei dipendenti
Su sette colonne, una sola senza dati riservati. Le altre toccano tutti e quattro i tipi.
Su sette colonne, una sola non contiene niente di riservato: il numero di commessa. Le altre toccano tutti e quattro i tipi di dati: la nota sulla visita medica è un dato sulla salute, e la colonna dell'operatore accanto ai tempi diventa una misura della resa di una persona. Dove l'AI incontra i dipendenti, rimandiamo all'articolo su cosa chiedono la legge 132/2025 e il decreto 179.
Nell'esempio nessuno ha voluto far uscire qualcosa. Il foglio era fatto per il reparto, e nessuno aveva deciso quali colonne potessero uscirne. In un'azienda dove l'avanzamento si segna già in modo ordinato, come raccontiamo nell'articolo sull'avanzamento delle commesse in produzione, quella scelta si fa una volta, quando si decide dove vivono i dati. Altrove la fa, ogni volta, chi ha fretta.
Cosa ha detto il Garante su ChatGPT, e a chi lo ha detto
Il Garante per la protezione dei dati personali si è occupato di ChatGPT più volte, e ogni volta parlava al fornitore. Il 20 marzo 2023 un guasto ha permesso ad alcuni utenti di vedere i titoli delle conversazioni di altri utenti; nella stessa finestra di nove ore sono stati esposti nome, email, indirizzo, tipo e ultime quattro cifre della carta dell'1,2% degli abbonati Plus attivi in quelle ore, come ha scritto OpenAI quattro giorni dopo.
Il 30 marzo 2023, con il provvedimento n. 112, il Garante ha limitato in via provvisoria il trattamento dei dati degli utenti italiani, contestando la mancanza di informativa, di una base giuridica per l'addestramento e di una verifica dell'età. Il 20 dicembre 2024 ha annunciato una sanzione di 15 milioni di euro a OpenAI, contestando anche la mancata notifica della violazione di marzo 2023.
Quella sanzione non c'è più. Il 18 marzo 2026 il Tribunale di Roma, con la sentenza n. 4153/2026, ha accolto l'opposizione di OpenAI, e il Garante ha tolto il provvedimento dal suo sito, come segnala una nota sulla pagina del comunicato. Le motivazioni non le abbiamo trovate pubblicate. Chi scrive che il Garante ha multato ChatGPT per 15 milioni racconta metà della storia.
20 marzo 2023
Un guasto rende visibili ad altri utenti i titoli delle conversazioni e i dati di pagamento dell’1,2% degli abbonati Plus attivi
30 marzo 2023
Il Garante limita in via provvisoria il trattamento dei dati degli utenti italiani (provvedimento n. 112)
20 dicembre 2024
Il Garante annuncia una sanzione di 15 milioni di euro a OpenAI (provvedimento n. 755)
18 marzo 2026
Il Tribunale di Roma accoglie l’opposizione di OpenAI: la sanzione è annullata (sentenza n. 4153/2026)
Oggi
Per l’azienda che usa il servizio valgono le regole generali del GDPR

All'azienda che usa il servizio il Garante non ha dato regole apposite: la sua pagina sull'intelligenza artificiale, consultata il 12 ottobre 2026, non dava indicazioni a imprese o lavoratori sui chatbot. Valgono le regole generali del GDPR: dati limitati al necessario (articolo 5), un contratto con chi tratta dati personali per conto dell'azienda (articolo 28), la notifica di una violazione entro 72 ore (articolo 33), la stessa contestata al fornitore nel 2024. Per la violazione dei principi l'articolo 83 fissa un tetto di 20 milioni di euro o del 4% del fatturato mondiale.
Più vicino al lavoro di tutti i giorni è il rapporto sui grandi modelli linguistici del Comitato europeo per la protezione dei dati (aprile 2025, scritto da un'esperta esterna e senza valore di posizione ufficiale): fra i rischi mette gli utenti che inseriscono senza accorgersene dati personali sensibili, e come contromisura indica istruzioni chiare, formazione e avvertenze.
Piano personale e piano aziendale: la differenza è scritta nel contratto
Lo stesso nome copre condizioni diverse, e le dichiara il fornitore. Sui piani destinati alle persone (Free, Plus, Pro), secondo il centro assistenza di OpenAI, i contenuti possono essere usati per addestrare i modelli: l'opzione è attiva per impostazione predefinita e si può disattivare, con effetto sulle conversazioni nuove. Anche dopo, un riscontro dato con il pollice può portare nell'addestramento l'intera conversazione a cui si riferisce.
Sui piani Business ed Enterprise e sulle API, secondo la pagina sui dati aziendali, input e output non vengono usati per l'addestramento per impostazione predefinita, e il fornitore assiste i clienti nella firma di un addendum sul trattamento dei dati.
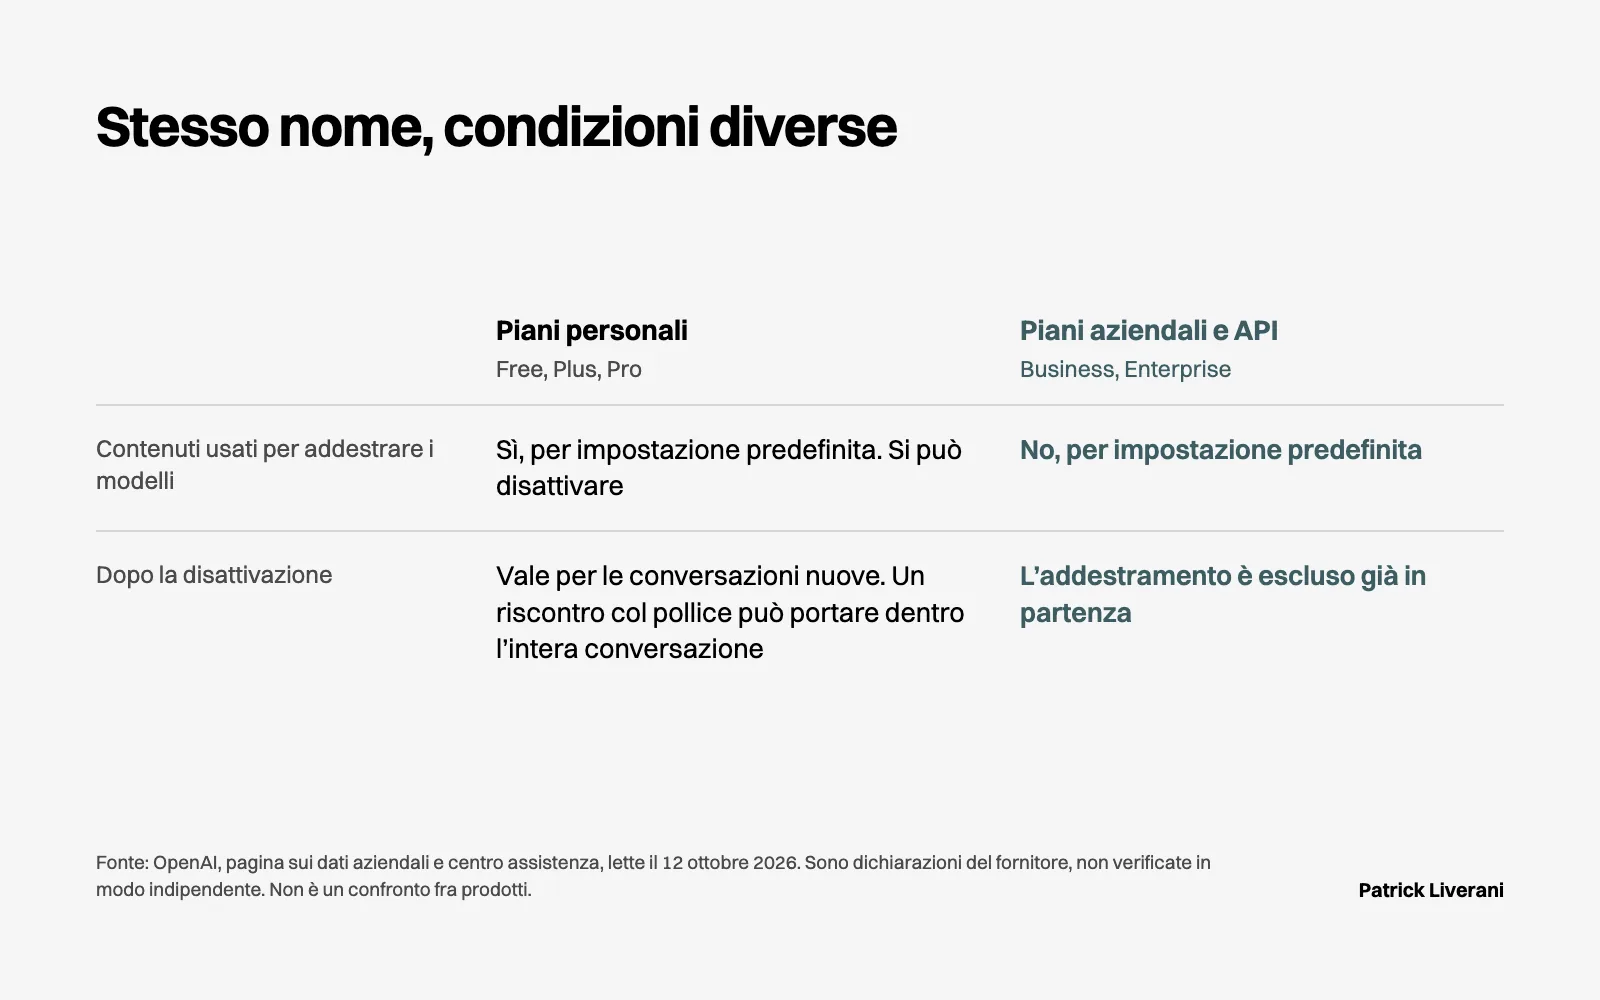
Sono dichiarazioni del fornitore, e non diciamo quale piano scegliere. Diciamo che un'azienda deve sapere quale piano usano le sue persone, chi l'ha attivato e con quale contratto. Se il commerciale prepara le offerte con il suo account personale, valgono le condizioni di quell'account, che l'azienda non ha mai letto. Chi sia titolare e chi responsabile del trattamento lo stabilisce il contratto, e va letto.
Cosa entra nella chat lo decide chi non sa di deciderlo
Nelle aziende che vediamo, cosa incollare lo decide la singola persona, quando ha fretta, e spesso non sa che lo sconto concordato con un cliente è riservato, o che la nota sulla visita medica è un dato sanitario. Una regola scritta sposta quella scelta in un momento in cui qualcuno ci pensa, e per il know-how c'è anche la legge, che tutela il segreto solo se l'azienda lo ha protetto con misure adeguate; se una regola scritta basti lo dice un legale. Cosa mettere per iscritto lo abbiamo raccontato nell'articolo sulle regole per l'uso dell'AI in azienda.
La regola da sola non basta, se chi usa lo strumento non sa dove sbaglia. La Commissione europea, nelle risposte sull'alfabetizzazione aggiornate a luglio 2026, scrive che i dipendenti che usano ChatGPT per testi o traduzioni vanno informati dei rischi specifici, e porta l'esempio delle allucinazioni. Che formazione chieda davvero la legge lo spieghiamo nell'articolo sulla formazione sull'AI in azienda.
Il nostro metodo parte da qui. Prima l'ordine: mappatura e priorità, a mano, con le persone che fanno il lavoro, per capire dove stanno i dati e chi li tocca; in questa fase l'AI la usiamo noi, per analizzare. Poi l'automazione: costruzione e consolidamento, e da lì l'AI la usa l'azienda ogni giorno, su dati che sanno dove possono andare. Si chiude quando il sistema regge senza di noi. Perché si comincia dai processi è spiegato in come introdurre l'intelligenza artificiale in azienda.
Se oggi in azienda nessuno sa dire con quale account il commerciale prepara le offerte, il confine dei dati riservati lo sta tracciando qualcun altro, una chat alla volta. Ridisegnarlo è un lavoro sui flussi prima che sugli strumenti, lo stesso da cui parte l'automazione dei processi aziendali.
Fonti
- ISTAT, Imprese e ICT, anno 2025, comunicato del 15 dicembre 2025, report statistico e tavole. Perimetro: imprese con almeno 10 addetti, indagine maggio-luglio 2025.
- Osservatorio Artificial Intelligence, Politecnico di Milano, comunicato del 5 febbraio 2026.
- Legacoop Romagna, comunicato del 19 maggio 2026. Perimetro: cooperative associate.
- Banca d'Italia, L'economia dell'Emilia-Romagna, Economie regionali n. 8/2026. Perimetro: imprese dell'industria e dei servizi con almeno 20 addetti.
- Regolamento (UE) 2016/679 (GDPR), articoli 5, 9, 28, 33 e 83.
- Legge 300/1970, articolo 8; D.Lgs. 30/2005, Codice della proprietà industriale, articolo 98.
- Garante per la protezione dei dati personali, provvedimento n. 112 del 30 marzo 2023; comunicato del 20 dicembre 2024, con la nota sulla sentenza del Tribunale di Roma n. 4153/2026; pagina tematica sull'intelligenza artificiale.
- OpenAI, resoconto del guasto del 20 marzo 2023, pagina sui dati aziendali e centro assistenza. Dichiarazioni del fornitore.
- Comitato europeo per la protezione dei dati, AI Privacy Risks and Mitigations, Large Language Models, aprile 2025, rapporto di un'esperta esterna.
- Commissione europea, AI literacy, questions and answers, aggiornamento del 27 luglio 2026.
Fonti verificate il 12 ottobre 2026. Se un trattamento di dati nella tua azienda sia lecito, e se una regola interna basti a proteggere un segreto commerciale, lo stabilisce caso per caso un consulente legale o un esperto di protezione dei dati.